Vem kan sätta gränser för AI?
När Europa reglerar, USA begränsar chip och Kina kontrollerar innehåll blir säkerhet också en kamp om makt.
AI går att begränsa – men inte med en enda regel eller vid en enda gräns. Restriktionerna kan skydda människor och skapa förtroende. De kan också gynna teknikjättar, flytta riskerna och låta vissa länder dra ifrån. Den avgörande frågan är inte bara hur mycket som ska bromsas, utan vad, var och för vems skull.
 Av Ingrid FalkSkribent · Etik och samhälle
En rekryterare öppnar ett system som sorterar arbetssökande. En halvledartillverkare granskar om en leverans till Kina kräver exportlicens. En kinesisk AI-tjänst ska avgöra vilka frågor den får besvara. Tre olika situationer, men samma grundproblem: vem bestämmer vad artificiell intelligens får göra?
Här beskrivs typiska tillämpningar, inte enskilda observerade händelser. Skillnaden är viktig. Debatten om AI-restriktioner glider lätt mellan faktiska regler, politiska ambitioner och föreställningar om framtida superintelligens. Samtidigt fattas redan beslut som påverkar vem som kan bygga systemen och vem som måste leva med deras konsekvenser.
Under 2023–2025 blev tre strategier tydliga. EU byggde en bred, riskbaserad rättsordning. USA använde bland annat kontrollen över avancerade halvledare för att begränsa Kinas tekniska och militära möjligheter. Kina ställde krav på både tjänsternas säkerhet och deras politiska innehåll. Parallellt lovade stora AI-bolag att själva testa, skydda och redovisa delar av sin teknik.
Alla modellerna innehåller restriktioner. Men de begränsar olika saker – och skyddar inte nödvändigtvis samma människor.
Europa reglerar användningen – och de största modellerna
EU:s AI-förordning trädde i kraft den 1 augusti 2024, men började inte gälla fullt ut då. Förbud mot vissa tillämpningar började tillämpas i februari 2025, medan regler för AI-modeller för allmänna ändamål började tillämpas i augusti samma år, med övergångsbestämmelser. Enligt förordningens ursprungliga tidplan följer huvuddelen av övriga regler 2026 och vissa produktanknutna högriskregler 2027.
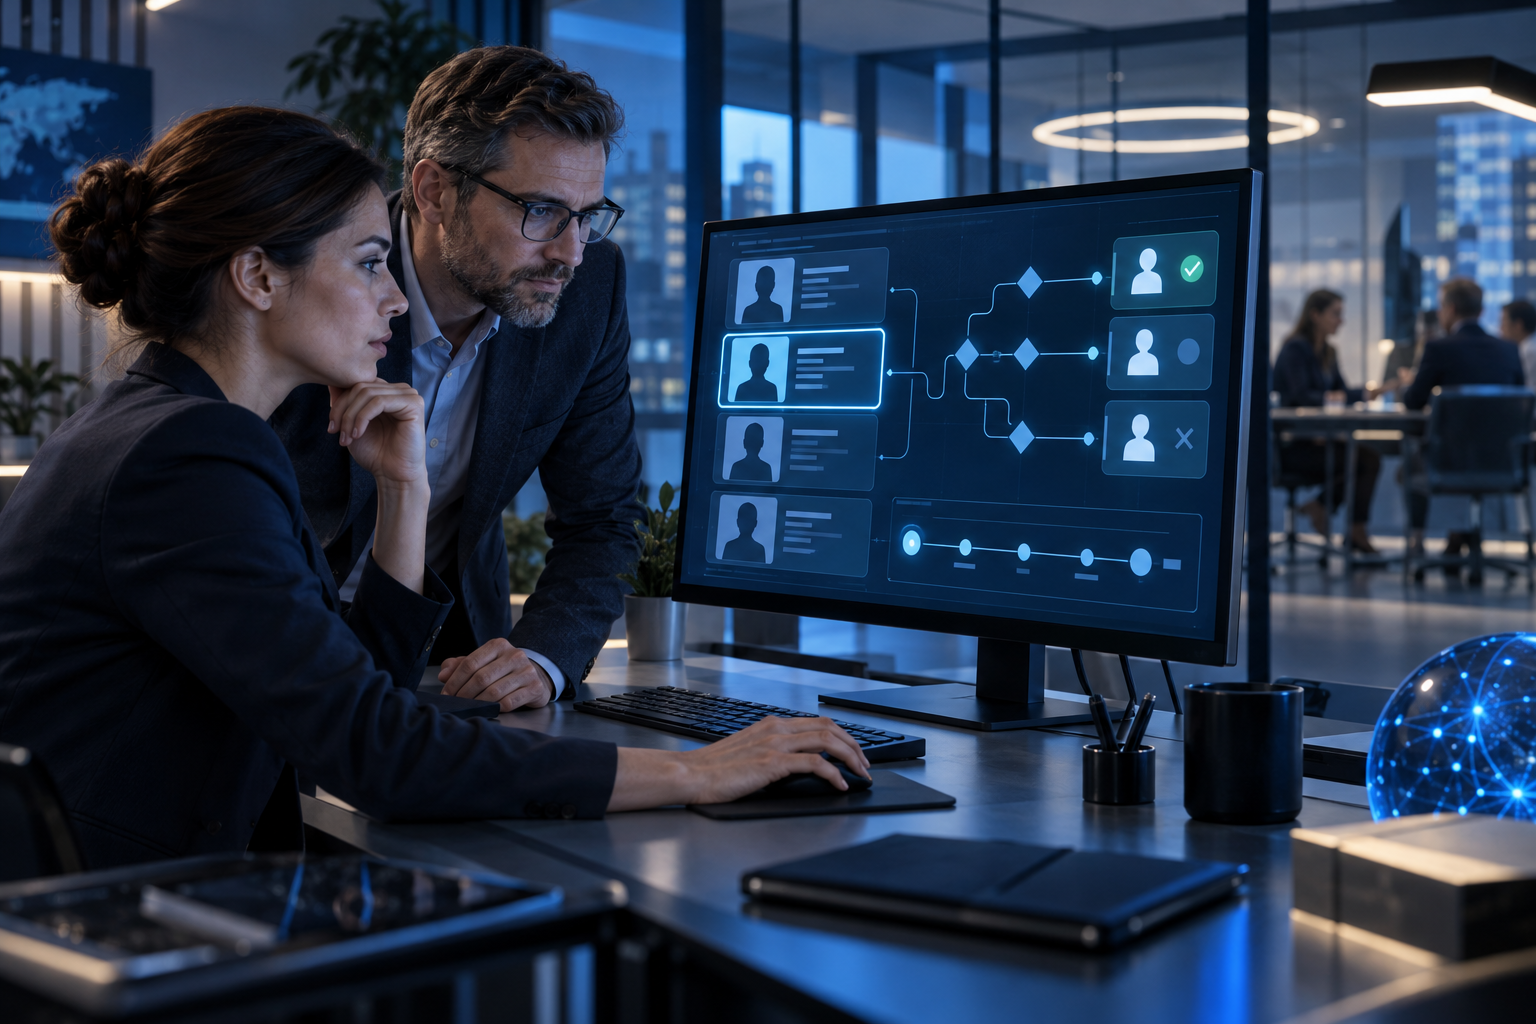
Grundidén är att kraven ska följa risken. Ett spamfilter och ett system som påverkar en människas möjlighet att få arbete ska inte behandlas likadant. Vissa användningar förbjuds, andra omgärdas av skyldigheter, medan många tillämpningar inte omfattas av högriskreglerna.
I rekrytering kan AI som analyserar och filtrerar ansökningar klassas som högrisk. Då aktualiseras bland annat krav på riskhantering, dokumentation, datakvalitet och mänsklig kontroll. Ansvar fördelas mellan den som tillhandahåller systemet och den som använder det. Det är inte ett generellt förbud mot automatiserad rekrytering.
Poängen blir tydlig när något går fel. Om ett system systematiskt missgynnar vissa sökande räcker det inte att leverantören säger att modellen är komplicerad. Dokumentation och loggar kan förbättra möjligheten att utreda händelsen. Men insyn är inte detsamma som rättvisa: även ett väl dokumenterat system kan användas i en dåligt utformad process.
Förordningen förbjuder också vissa former av social poängsättning och innehåller ett principiellt förbud, med snäva undantag, mot polisiär biometrisk fjärridentifiering i realtid på allmänt tillgängliga platser. Undantagen är politiskt betydelsefulla. Samma teknik som kan hjälpa till att hitta en försvunnen person kan skapa en infrastruktur för omfattande övervakning.
För generella modeller, som kan ligga bakom många olika tjänster, finns särskilda skyldigheter. Modeller med systemrisk möter ytterligare krav på bland annat utvärdering och riskreducering. Träningsberäkning över en viss nivå är en presumtion för systemrisk, inte ett vetenskapligt bevis på farlighet. Här försöker lagstiftningen använda något mätbart för att fånga något betydligt svårare: en modells möjliga samhällseffekter.
USA begränsar tillgången till motorn
Amerikanska exportkontroller angriper ett tidigare led i kedjan. I stället för att främst reglera vad en färdig AI-tjänst får göra begränsar de tillgången till delar av infrastrukturen som behövs för att utveckla den.
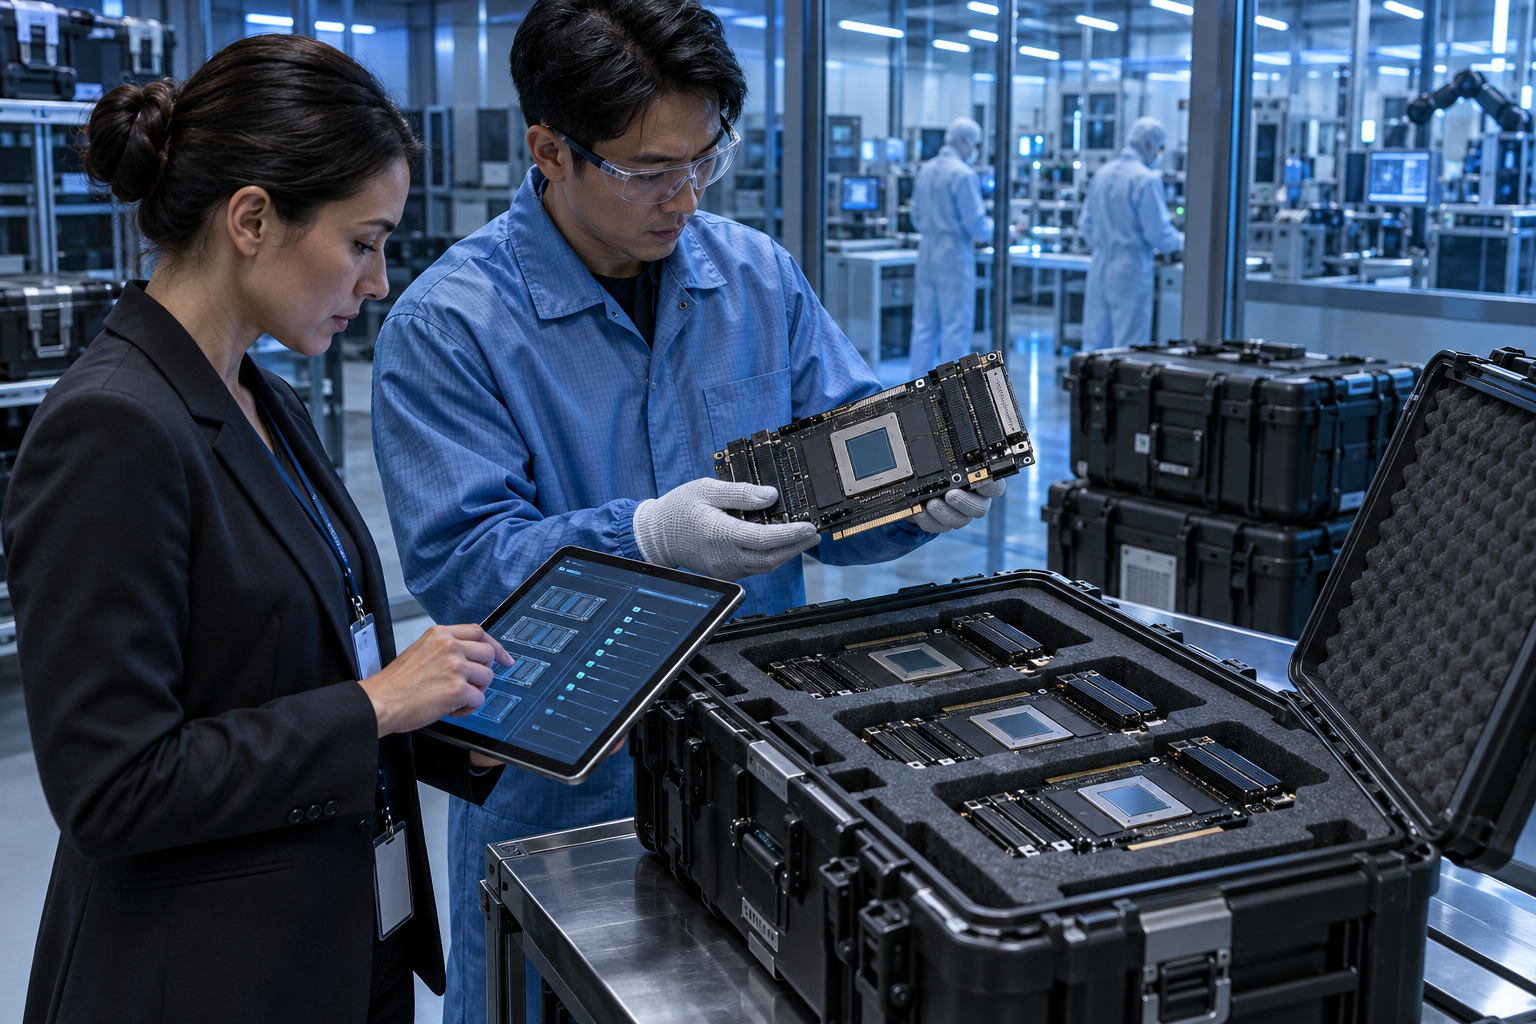
Bureau of Industry and Security, BIS, införde omfattande kontroller 2022 och skärpte dem 2023. De berörde bland annat avancerade beräkningschip, vissa superdatorrelaterade användningar och utrustning för halvledartillverkning. Reglernas detaljer har förändrats över tid. Att sammanfatta dem som ett förbud mot all chipexport till Kina vore fel.
Logiken är ändå begriplig. Att träna stora AI-modeller kräver många beräkningar. Specialiserade acceleratorer kan utföra dessa effektivare än vanliga datorprocessorer, särskilt när tusentals kopplas samman. Den som kontrollerar tillgången till sådana komponenter kan höja konkurrentens kostnader och fördröja utvecklingen.
USA:s uttalade motiv har handlat om nationell säkerhet, däribland militära tillämpningar. Förespråkarna ser exportkontroller som ett sätt att undvika att amerikansk teknik stärker en strategisk motståndares militära förmåga. Kritiker pekar på att samma komponenter används för civil forskning och kommersiell utveckling.
Kontrollerna är inte en avstängningsknapp. Företag kan försöka utveckla alternativ, använda mindre kraftfulla chip eller förbättra algoritmernas effektivitet. Omdirigering av handel och tillgång till beräkningsresurser via andra jurisdiktioner skapar dessutom tillsynsproblem. Hur stor den långsiktiga fördröjningen blir är därför osäkert.
Det finns också en strategisk paradox: en begränsning kan bromsa i dag och samtidigt förstärka drivkraften att bli oberoende i morgon. Amerikanska leverantörer riskerar försäljning, kinesiska aktörer får starkare incitament att bygga egna alternativ och andra länder pressas att förhålla sig till konflikten. Säkerhetspolitik blir industripolitik, även när den inte presenteras så.
Kina reglerar också vad modellen får säga
Kinas tillfälliga regler för generativa AI-tjänster började gälla den 15 augusti 2023. De riktar sig mot tjänster som tillhandahålls till allmänheten i Kina. Forskning och utveckling som inte erbjuder sådana publika tjänster omfattas inte på samma sätt av just dessa bestämmelser.
Reglerna rymmer sådant som känns igen från andra rättssystem: skydd för personuppgifter och immateriella rättigheter, åtgärder mot diskriminering och krav på att förbättra innehållets tillförlitlighet. De uttrycker också en ambition att stödja innovation. Bilden av ett rent utvecklingsförbud stämmer alltså dåligt.
Men där finns samtidigt uttryckliga politiska innehållskrav, bland annat om att upprätthålla socialistiska kärnvärderingar och inte generera vissa typer av innehåll som hotar statsmakten eller nationell säkerhet. För tjänster med opinionsbildande egenskaper eller förmåga till social mobilisering aktualiseras säkerhetsbedömningar och algoritmregistrering enligt tillämpliga regler.
Den tekniska utmaningen är att språkmodeller inte fungerar som vanliga publiceringssystem. De producerar nya formuleringar utifrån statistiska mönster och instruktioner. En leverantör kan filtrera träningsmaterial, efterträna modellen och kontrollera frågor och svar. Men det är svårt att garantera varje möjligt svar utan att samtidigt göra tjänsten mindre användbar.
Ur statens perspektiv kan kontrollen beskrivas som ordning, stabilitet och skydd mot skadlig information. Ur ett rättighetsperspektiv riskerar den att begränsa legitim samhällskritik och medborgarnas tillgång till kunskap. Båda perspektiven måste beskrivas, men de är inte moraliskt utbytbara: skydd mot bedrägerier är något annat än skydd för makthavare mot kritik.
Jämförelsen visar varför ordet säkerhet måste preciseras. Säkerhet för en användares personuppgifter, för ett lands försvar och för ett politiskt systems fortlevnad kan kräva helt olika åtgärder. Ibland står målen direkt mot varandra.
Företagens löften fyller luckor – men ersätter inte ansvar
I juli 2023 presenterade Vita huset frivilliga AI-åtaganden från sju företag, däribland Google, Microsoft och OpenAI. De handlade bland annat om interna och externa säkerhetstester före lansering, cybersäkerhet, rapportering av sårbarheter och tekniska sätt att visa att innehåll är AI-genererat.
Det finns ett praktiskt argument för sådana överenskommelser. Tekniken kan förändras snabbare än lagstiftningen. Företagen har dessutom tillgång till modeller, kompetens och infrastruktur som myndigheter ofta saknar. Ett frivilligt testprogram kan komma på plats tidigare än en färdig tillsynsordning.
Men ett löfte är inte likvärdigt med en rättslig skyldighet. Avgörande frågor återstår: vem väljer testerna, vem får se resultaten och vad händer om ett bolag lanserar trots identifierade risker? Extern granskning blir svag om granskaren saknar tillräcklig åtkomst eller är beroende av leverantörens godkännande för att publicera.
Ett säkerhetslöfte är starkare när någon utanför företaget kan kontrollera om det har hållits.
Även tekniska åtaganden har begränsningar. Märkning och information om ett innehålls ursprung kan underlätta kontroll, men ger inte ett universellt sätt att upptäcka alla syntetiska bilder eller texter. Uppgifter kan försvinna när material kopieras och bearbetas. Ett omärkt påstående är inte därmed mänskligt, och ett märkt påstående är inte automatiskt falskt.
Frivilliga åtaganden fungerar därför bäst som ett komplement: ett sätt att pröva metoder, skapa tidiga normer och samla erfarenhet. De fungerar sämre som enda skydd när kommersiella incitament belönar snabb lansering och kostnaderna för misslyckanden hamnar hos andra.
Vem vinner när andra bromsas?
Den vanligaste invändningen mot restriktioner är att ansvarsfulla aktörer stannar medan mindre nogräknade fortsätter. Det är en verklig risk, men inte ett fullständigt argument mot regler. Banker, läkemedel och flyg omfattas också av krav trots att överträdelser förekommer. Frågan är hur mycket skada reglerna faktiskt minskar och vilka kostnader de skapar.
De stora leverantörerna kan vinna på höga fasta kostnader för dokumentation, juridik och testning. De har större resurser att bära dem. Samtidigt är det ofta deras mest avancerade system som möter de tyngsta skyldigheterna. Effekten på konkurrensen beror på reglernas utformning, inte bara deras omfattning.
Små företag och forskare riskerar att få mindre utrymme om kraven är otydliga eller om tillgången till modeller och beräkningskraft koncentreras. Gemensamma testverktyg, vägledning och regulatoriska sandlådor kan minska belastningen. Men lättnader bör följa risk och verksamhetens karaktär, inte antagandet att små aktörer alltid är ofarliga.
Användare och medborgare kan vinna på färre diskriminerande beslut, bättre integritet och tydligare ansvar. Förtroende kan göra att nyttiga tjänster faktiskt används. Samtidigt förlorar människor något om osäkra regler fördröjer fungerande hjälpmedel, medicinsk forskning eller tillgänglighetsteknik. Utebliven innovation har också en kostnad, även om den är svår att mäta.
Länder utanför de stora maktblocken kan bli regelmottagare snarare än regelmakare. De behöver köpa teknik vars villkor bestäms någon annanstans, samtidigt som lokala språk och behov kan vara underrepresenterade. Globala regler blir inte automatiskt rättvisa bara för att de kallas gemensamma.
Öppet tillgängliga modellvikter gör konflikten särskilt tydlig. De kan underlätta forskning, lokal anpassning och oberoende granskning. Samtidigt blir möjligheten att stoppa senare missbruk mindre när filerna väl har spridits. Öppenhet är varken en säkerhetsgaranti eller ett problem i sig; konsekvenserna beror på modellens förmågor och hur den används.
En fungerande broms måste gå att styra
Går det då att införa restriktioner för AI? Ja. Stater kan reglera marknadstillträde, offentliga inköp, användningar, datahantering, chiphandel och ansvar vid skada. Men de kan inte utgå från att en publicerad modell går att återkalla överallt, eller att en nationell regel styr utvecklingen globalt.
En hållbar strategi behöver därför skilja mellan redan belagda skador och osäkra framtidsrisker. Diskriminering, integritetsintrång och bedrägerier kräver konkreta rättsmedel nu. Risker från alltmer kapabla generella system motiverar utvärdering och beredskap, men bör inte beskrivas som säkra prognoser. International AI Safety Report 2025 visar både dokumenterade risker och betydande kunskapsluckor.
Reglerna behöver också kunna omprövas. Testkrav som mäter gårdagens svagheter kan ge falsk trygghet. Tillsynen behöver teknisk kompetens, möjlighet till oberoende granskning och former för insyn utan att känsliga personuppgifter eller säkerhetsdetaljer sprids. Den som drabbas måste ha en praktisk väg att klaga och få ansvar prövat.
Internationellt samarbete behöver inte börja med total enighet. Gemensamma incidentdefinitioner, utvärderingsmetoder och forskningsutbyten kan vara möjliga även när stater är oense om exportpolitik och yttrandefrihet. Samarbete om säkerhet bör däremot inte göra censur till en okritisk internationell standard.
Den avgörande skiljelinjen går därför inte mellan att vara för eller emot restriktioner. Den går mellan regler som går att motivera, granska och ändra – och begränsningar som främst skyddar etablerade företag eller politisk makt. En bra broms gör det möjligt att köra säkrare. Den låser inte ratten åt den som redan sitter bakom den.
Källor
- Europaparlamentet och Europeiska unionens råd, Europaparlamentets och rådets förordning (EU) 2024/1689 (2024)
- Bureau of Industry and Security, Implementation of Additional Export Controls: Certain Advanced Computing and Semiconductor Manufacturing Items; Supercomputer and Semiconductor End Use; Entity List Modification (2022)
- Bureau of Industry and Security, Export Controls on Semiconductor Manufacturing Items (2023)
- Bureau of Industry and Security, Implementation of Additional Export Controls: Certain Advanced Computing Items; Supercomputer and Semiconductor End Use; Updates and Corrections (2023)
- Cyberspace Administration of China med flera myndigheter, 生成式人工智能服务管理暂行办法 (2023)
- Vita huset, FACT SHEET: Biden-Harris Administration Secures Voluntary Commitments from Leading Artificial Intelligence Companies to Manage the Risks Posed by AI (2023)
- Yoshua Bengio med flera, International AI Safety Report 2025 (2025)
Ställ frågor om "Vem kan sätta gränser för AI?". Svaren bygger på tidningens egna artiklar.