Ditt ansikte är en nyckel – men vem håller i låset?
Från mobilens upplåsning till polisens bildsökningar: så fungerar ansiktsigenkänning, så kan den gå fel och så mycket går det faktiskt att skydda sig.
Samma grundidé kan skydda en telefon och göra en främling sökbar på nätet. Skillnaden ligger i vilka bilder som jämförs, vem som bestämmer och vad som händer när maskinen tar fel. Bakom löftena om bekvämlighet och trygghet växer en konflikt om rätten att röra sig utan att bli identifierad.
 Av Ingrid FalkSkribent · Etik och samhälle
Ett ansikte, två helt olika maktförhållanden
Du lyfter mobilen. Kameran registrerar ansiktet, en jämförelse görs och skärmen öppnas. Några timmar senare finns samma ansikte i en bild från en demonstration, en konferens eller en utekväll. Någon laddar upp bilden till en ansiktssökmotor och hittar andra fotografier som kan koppla personen till ett namn.
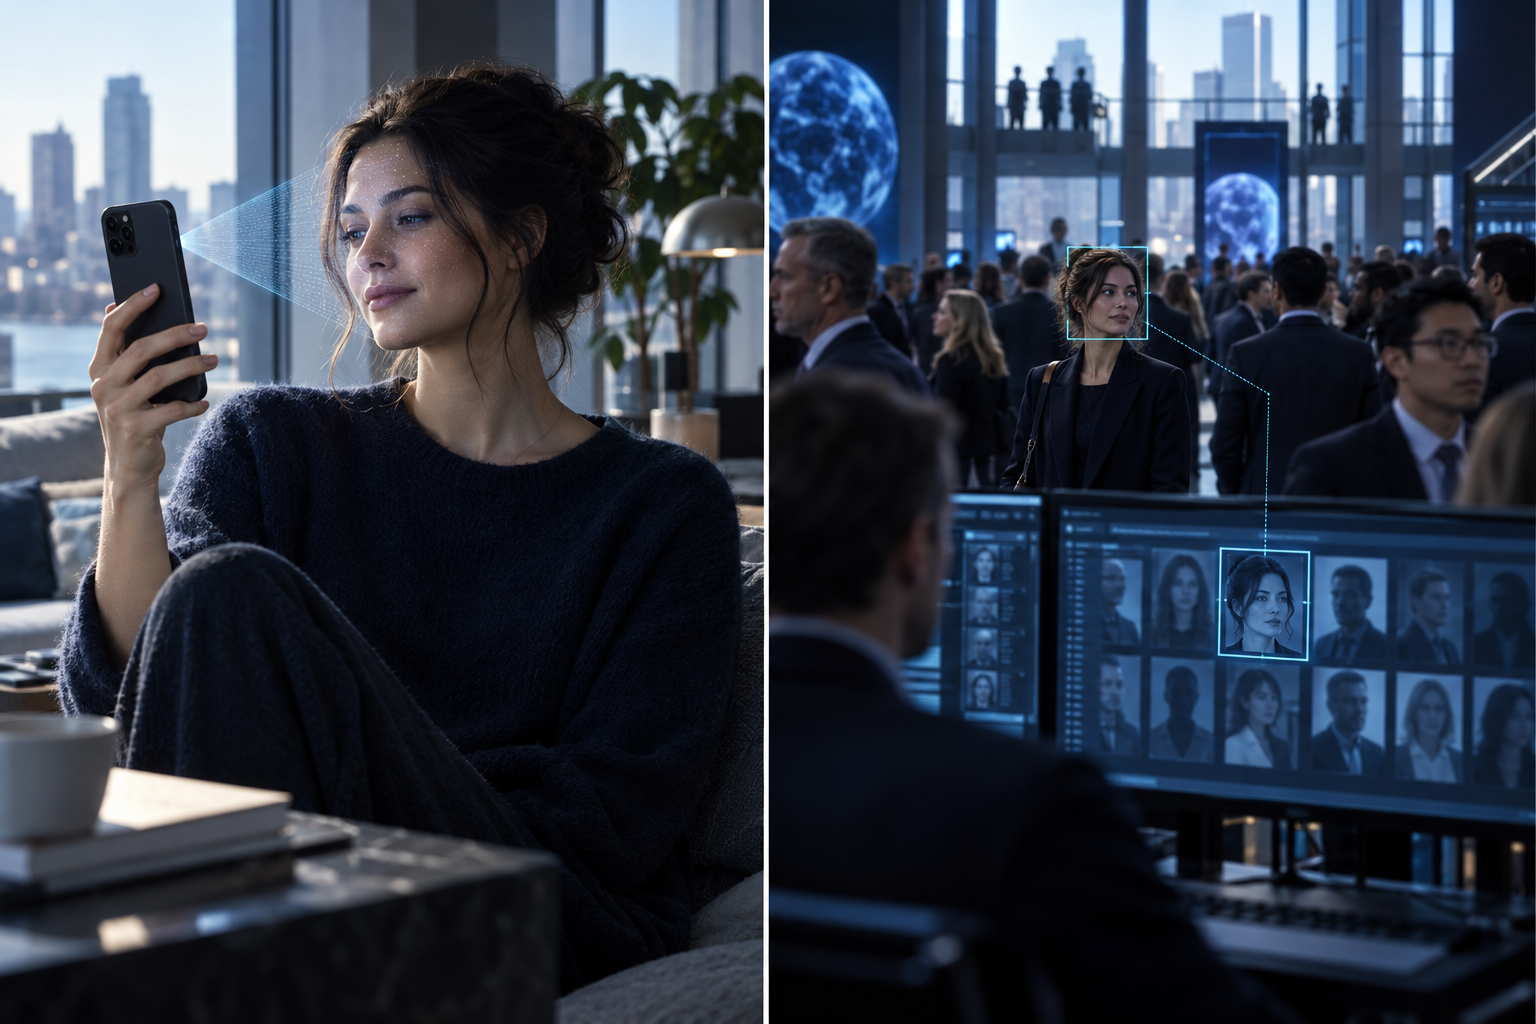
Det första förloppet är en säkerhetsfunktion som du själv har valt. Det andra kan ske utan att du känner till det. Tekniskt är de släkt. Etiskt är avståndet stort.
Ansiktsigenkänning är inte en enda produkt utan en kedja av funktioner. Den kan sortera familjefoton, kontrollera att en resenär liknar sitt passfoto eller leta efter en person i en stor bildsamling. Den kan också föra samman delar av ett liv som tidigare varit praktiskt åtskilda: arbetsplatsen, föreningslivet, dejtingprofilen och en politisk aktivitet.
Det finns starka argument för användningen. En välbyggd biometrisk upplåsning kan vara ett bättre vardagsskydd än en svag kod. Vid gränskontroller kan automatiserade kontroller avlasta personal. I en brottsutredning kan en bildjämförelse ge ett uppslag som annars hade gått förlorat.
Men nyttan säger inte allt om riskerna. En felaktig träff i ett privat fotoalbum är irriterande. En felaktig träff i en butik kan leda till att en oskyldig kund konfronteras. En korrekt identifiering av en journalist eller demonstrant kan vara integritetskränkande även när systemet tekniskt fungerar perfekt.
Ett konkret exempel finns i den amerikanska konkurrens- och konsumentskyddsmyndigheten FTC:s ärende mot apotekskedjan Rite Aid. I december 2023 beskrev myndigheten hur kedjans användning av ansiktsigenkänning hade genererat tusentals falska matchningar. Enligt FTC hade kunder bland annat följts efter, visiterats eller anklagats för stöld. Ärendet ledde till en uppgörelse med ett femårigt förbud mot kedjans användning av tekniken för övervakning.
Det är därför frågan inte bara är hur bra algoritmen ser. Den är vad organisationen gör med det som algoritmen påstår sig se.
Från pixlar till ett ansiktsavtryck
Första steget är ansiktsdetektering: systemet letar efter områden i en bild som föreställer ansikten. Det behöver ännu inte veta vems ansiktet är. En kamera som ritar en ruta runt ett ansikte kan alltså detektera utan att identifiera.
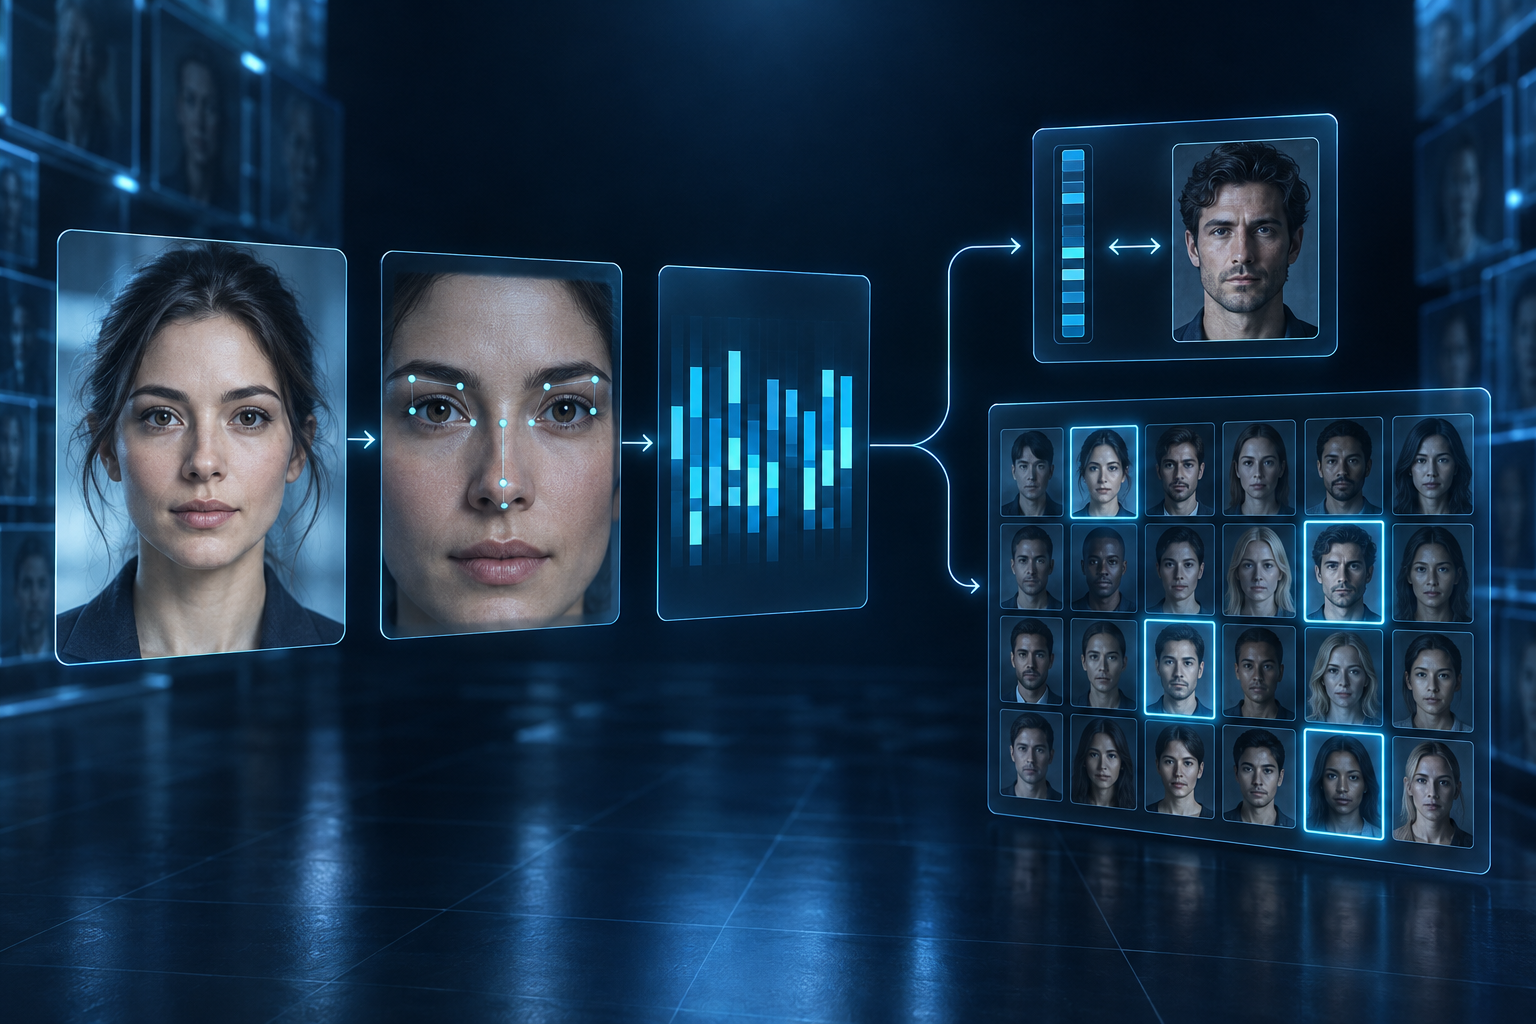
Därefter kommer ofta inpassning och kvalitetskontroll. Programvaran lokaliserar exempelvis ögon och näsa, beskär bilden och försöker kompensera för lutning. Ett suddigt, skymt eller mycket litet ansikte kan avvisas. Denna del spelar stor roll: en avancerad modell kan inte återskapa tillförlitlig information som aldrig fångats av kameran.
Nästa steg är det som vardagligt kallas ett ansiktsavtryck. Ett neuralt nätverk omvandlar ansiktsbilden till en lista med tal, en embedding. Under träningen har modellen lärt sig att representationer av samma person bör hamna nära varandra och representationer av olika personer längre ifrån varandra.
Det är alltså vanligen inte en enkel lista över näsans längd eller avståndet mellan ögonen. Representationen är ett statistiskt mönster som modellen har lärt sig ur data. Den är inte heller automatiskt anonym bara för att den består av siffror. Om den används för att känna igen en människa är den fortfarande integritetskänslig information.
Sedan följer matchningen. Systemet beräknar hur lika två representationer är, exempelvis genom vinkeln mellan deras vektorer. Ett tröskelvärde avgör om likheten ska räcka för en matchning. Ett likhetspoäng är normalt inte samma sak som en kalibrerad sannolikhet för att personen är rätt identifierad.
Här skiljer sig två huvudfall:
Verifiering, en mot en: Är detta den person som personen påstår sig vara? Mobilen jämför med den registrerade användaren. En automatisk passkontroll kan jämföra resenärens ansikte med bilden i passets chip.
Identifiering, en mot många: Vem i en databas liknar personen på bilden? Systemet söker bland många registrerade ansikten och kan returnera en kandidatlista. En lista är inte ett fastställt namn, även om ett gränssnitt lätt kan få den att uppfattas så.
Därutöver behövs ibland skydd mot presentationsattacker: försök att lura systemet med fotografier, videor eller masker. Djupmätning och andra kontroller kan göra sådana attacker svårare, men alla produkter har inte samma skydd.
Apples Face ID är ett exempel på varför produktdetaljerna spelar roll. Enligt Apples säkerhetsdokumentation används bland annat infraröd avbildning och djupinformation, och ansiktsrepresentationerna skyddas av telefonens Secure Enclave. Det är något annat än en app som skickar vanliga kamerabilder till en extern server. Slutsatser om den ena konstruktionen kan inte utan vidare överföras till den andra.
Felmarginalen följer med ut på gatan
Två sorters fel måste hållas isär. En falsk matchning uppstår när olika personer bedöms vara samma person. En falsk icke-matchning uppstår när två bilder av samma person inte accepteras som en matchning.
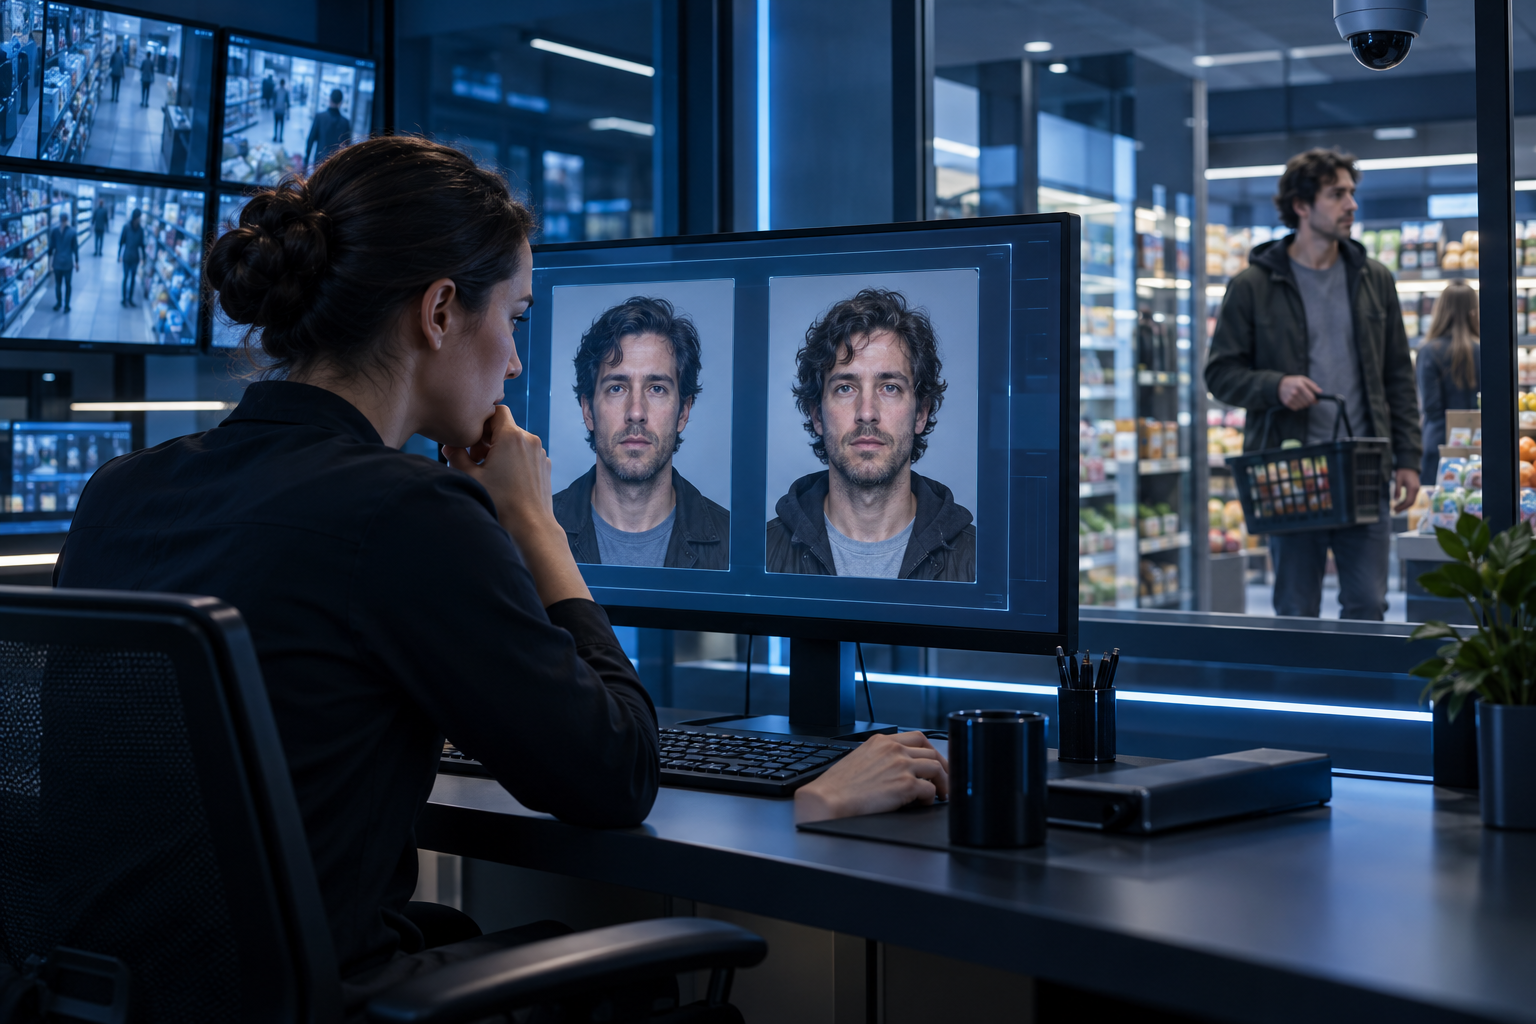
Sänks tröskeln hittar systemet fler verkliga matchningar, men riskerar också fler falska. Höjs den kan oskyldiga slippa felaktiga utpekanden, samtidigt som fler riktiga matchningar missas. Tröskeln är därför inte bara en teknisk inställning. Den fördelar risk mellan människor.
I en mobil kan en avvisad användare skriva sin kod. Vid en gränskontroll kan samma sorts fel innebära väntan och extra kontroll. I en polisdatabas kan en falsk matchning styra utredarnas uppmärksamhet mot fel person.
Storleken på sökningen spelar också roll. Ju fler möjliga jämförelser, desto fler tillfällen till oavsiktlig likhet. Den faktiska felrisken beror på databasens sammansättning, tröskeln och hur systemet är byggt; den kan inte läsas direkt ur en reklamsiffra om ”99 procents träffsäkerhet”.
Ett förenklat räkneexempel, inte ett uppmätt systemresultat: Anta att 100 000 personer passerar en kontroll, att tio är eftersökta och att systemet hittar nio av dem. Om en av tusen övriga felaktigt flaggas uppstår samtidigt ungefär hundra falska larm. Då är de flesta larmen fel, trots att både upptäcktsförmågan och den individuella felrisken kan låta imponerande.
Bias tillkommer när felriskerna är ojämnt fördelade. Den amerikanska standardiseringsmyndigheten NIST undersökte 2019 demografiska skillnader i 189 algoritmer från 99 utvecklare. I många av de testade algoritmerna fanns stora skillnader mellan demografiska grupper. För vissa en-mot-en-jämförelser var frekvensen av falska matchningar för asiatiska och afroamerikanska ansikten ofta tio till hundra gånger högre än för vita ansikten, med betydande variation mellan algoritmerna.
Det är ett viktigt resultat, men inte ett tidlöst betyg på varje produkt. Studien visade också att algoritmer skilde sig kraftigt åt. Nyare modeller, andra bildmaterial och andra inställningar kan ge andra resultat.
Träningsdata är en del av förklaringen, men inte hela. Belysning, exponering, kameravinkel, ålder och kvaliteten på referensbilderna påverkar. Även organisationens arbetssätt kan skapa ojämna konsekvenser: vilka personer hamnar i registret, vilka miljöer övervakas och vilka kunder konfronteras?
En korrekt matchning kan vara ett integritetsintrång. En felaktig matchning kan bli en rättssäkerhetskris.
En människa i slutet av kedjan löser inte automatiskt problemet. Granskaren kan påverkas av maskinens förslag, särskilt under tidspress. Meningsfull kontroll kräver utbildning, möjlighet att underkänna resultatet och andra belägg än ansiktslikheten.
I fickan, fotoalbumet och sökrutan
På privatnivå är den viktigaste skillnaden ofta var behandlingen sker. Lokal bearbetning kan minska spridningen av biometriska uppgifter. Molnbaserad bearbetning kan ge bekväm synkronisering och kraftfull sökning, men tillför frågor om lagring, åtkomst, underleverantörer och överföring till andra länder.
Fotoappar kan gruppera bilder efter ansikten utan att från början känna till personernas namn. När användaren märker en grupp med ett namn blir kopplingen tydligare. Det betyder inte att albumet automatiskt blir ett globalt ansiktsregister, men det är värt att undersöka vad som synkroniseras och vad som faktiskt raderas när funktionen stängs av.
Sociala medier innebär en delvis annan risk. Även när en plattform inte erbjuder en synlig funktion för ansiktsigenkänning kan offentliga bilder spridas, skärmdumpas eller samlas in av andra. Namn, taggningar och kommentarer gör det lättare att koppla ett ansikte till en identitet. En uppladdad gruppbild kan också röja mer om andra än om den som publicerar den.
Ansiktssökmotorer som PimEyes visar hur sökbarheten förändrar situationen. Användaren laddar upp ett ansikte och tjänsten söker efter liknande ansikten i det bildmaterial den har indexerat. Resultatet kan leda till webbsidor där personen förekommer. Täckning, funktioner och villkor kan ändras, och tjänsten ska inte förväxlas med ett fullständigt register över internet.
En sådan sökning kan hjälpa någon att upptäcka att den egna bilden används utan lov. Den kan också missbrukas för förföljelse eller för att koppla samman identiteter som en människa av säkerhetsskäl håller åtskilda. Träffarna kan dessutom föreställa en dubbelgångare.
Den gamla föreställningen att en offentlig bild ändå bara är offentlig missar därför något centralt. En bild på en svårfunnen föreningssida och en bild som kan hittas genom vilket annat porträtt som helst har inte samma praktiska exponering. Sökbarheten förändrar makten över materialet.
För en journalist, våldsutsatt person eller någon med skyddade personuppgifter kan detta vara avgörande. För andra handlar det om en mer vardaglig frihet: att inte behöva bära hela sin sökbara historia in i varje nytt sammanhang.
Polis, gränser och butiker: reglerna följer ändamålet
På professionell nivå måste man först fråga vilken operation som faktiskt utförs. En flygplats kan använda ansiktsverifiering för en frivillig ombordstigningstjänst, medan gränspolisen genomför en myndighetskontroll med en annan rättslig grund. Samma byggnad betyder inte samma regelverk.
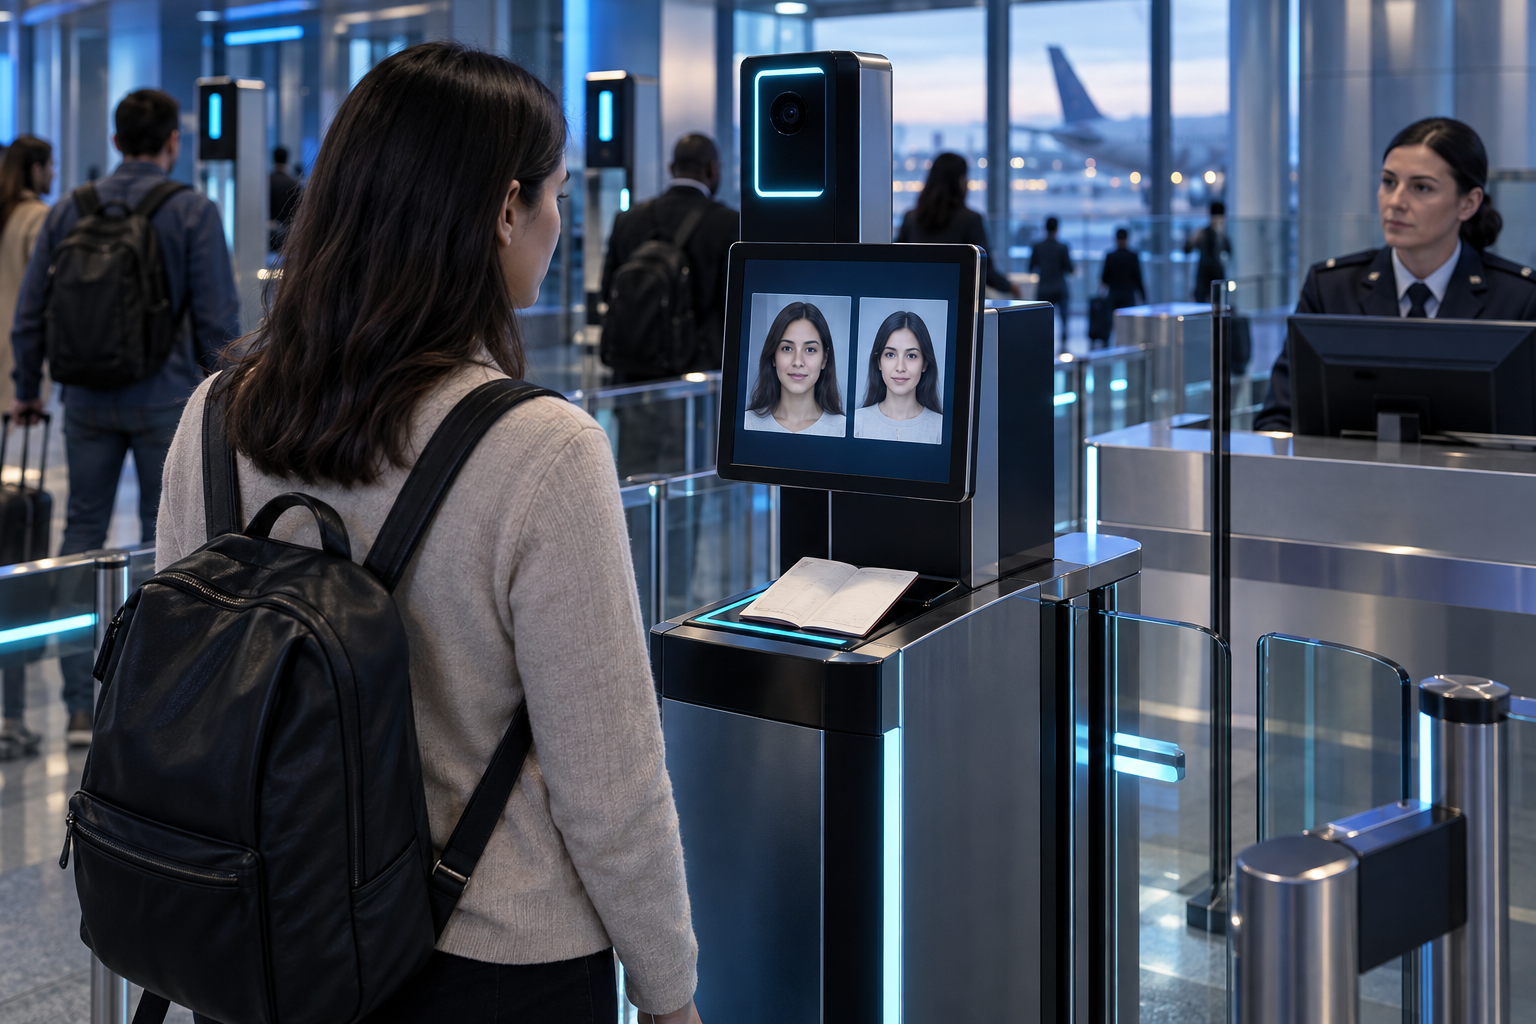
Vid arenor kan biometri föreslås som biljettkontroll eller för att upptäcka avstängda personer. I butiker kan syftet vara att identifiera personer som misstänks för återkommande stölder. Men ett kommersiellt intresse av att minska svinn ger inte automatiskt rätt att behandla kundernas biometriska uppgifter.
EU:s AI-förordning, förordning 2024/1689, trädde i kraft den 1 augusti 2024 och tillämpas stegvis. Förbuden i artikel 5 började tillämpas den 2 februari 2025. Huvuddelen av förordningen börjar tillämpas den 2 augusti 2026, med särskilda övergångsregler för vissa delar.
Den förbjuder bland annat AI-system som skapar eller utökar databaser för ansiktsigenkänning genom oriktad insamling av ansiktsbilder från internet eller övervakningskameror. Det är inte samma sak som ett generellt förbud mot varje ansiktssökning. Om en viss tjänst omfattas kräver en bedömning av hur den fungerar och hur reglerna är tillämpliga.
Särskilt strikta regler gäller brottsbekämpande myndigheters biometriska fjärridentifiering i realtid på allmänt tillgängliga platser. Huvudregeln är förbud, men förordningen medger snäva undantag, exempelvis för vissa offersökningar, allvarliga hot och sökande efter misstänkta för vissa allvarliga brott. Undantagen är villkorade och är inte ett allmänt tillstånd för polisen att skanna människor.
Realtid och efterhand är heller inte utbytbara begrepp. Att söka i en inspelning efter ett brott omfattas inte av exakt samma förbud som att identifiera förbipasserande medan de går förbi kameran. Det betyder inte att efterhandssökningar är oreglerade. Många system för biometrisk fjärridentifiering klassas som högrisk, medan ren en-mot-en-verifiering undantas från just denna högriskkategori.
AI-förordningen ersätter inte dataskyddet. Enligt GDPR är biometriska uppgifter som behandlas för att entydigt identifiera en person en särskild kategori av personuppgifter. Normalt behövs både en rättslig grund enligt artikel 6 och ett tillämpligt undantag från förbudet i artikel 9. Ett vanligt fotografi är däremot inte automatiskt en sådan biometrisk uppgift enbart för att ett ansikte syns.
I Sverige kompletteras GDPR av nationell lagstiftning. Kamerabevakningslagen kan också bli relevant, men att få kamerabevaka är inte samma sak som att få göra biometrisk identifiering. Arbetsgivare måste dessutom beakta att anställdas beroendeställning kan göra samtycke olämpligt som grund.
För polisens brottsbekämpande behandling är det i regel brottsdatalagen och särskilda registerförfattningar, inte GDPR, som utgör dataskyddsramen. AI-förordningens undantagsmöjligheter ger inte i sig svensk polis en ny befogenhet; nationellt rättsligt stöd måste också finnas. Lagförslag och politiska besked bör därför inte förväxlas med gällande rätt.
En seriös beställare behöver granska hela kedjan: lagstödet, datakällorna, konsekvensbedömningen, testningen i den verkliga miljön, lagringstiderna och möjligheten att överklaga. Ett högt laboratorieresultat ersätter ingen av dessa delar.
Smink, glasögon och masker: vad håller för granskning?
Marknaden för skydd mot ansiktsigenkänning säljer gärna en enkel berättelse: ändra utseendet lite och bli osynlig. Forskningen ger en betydligt mer villkorad bild. Skyddet beror på kamera, våglängd, modell, avstånd och vilken del av kedjan man försöker störa.
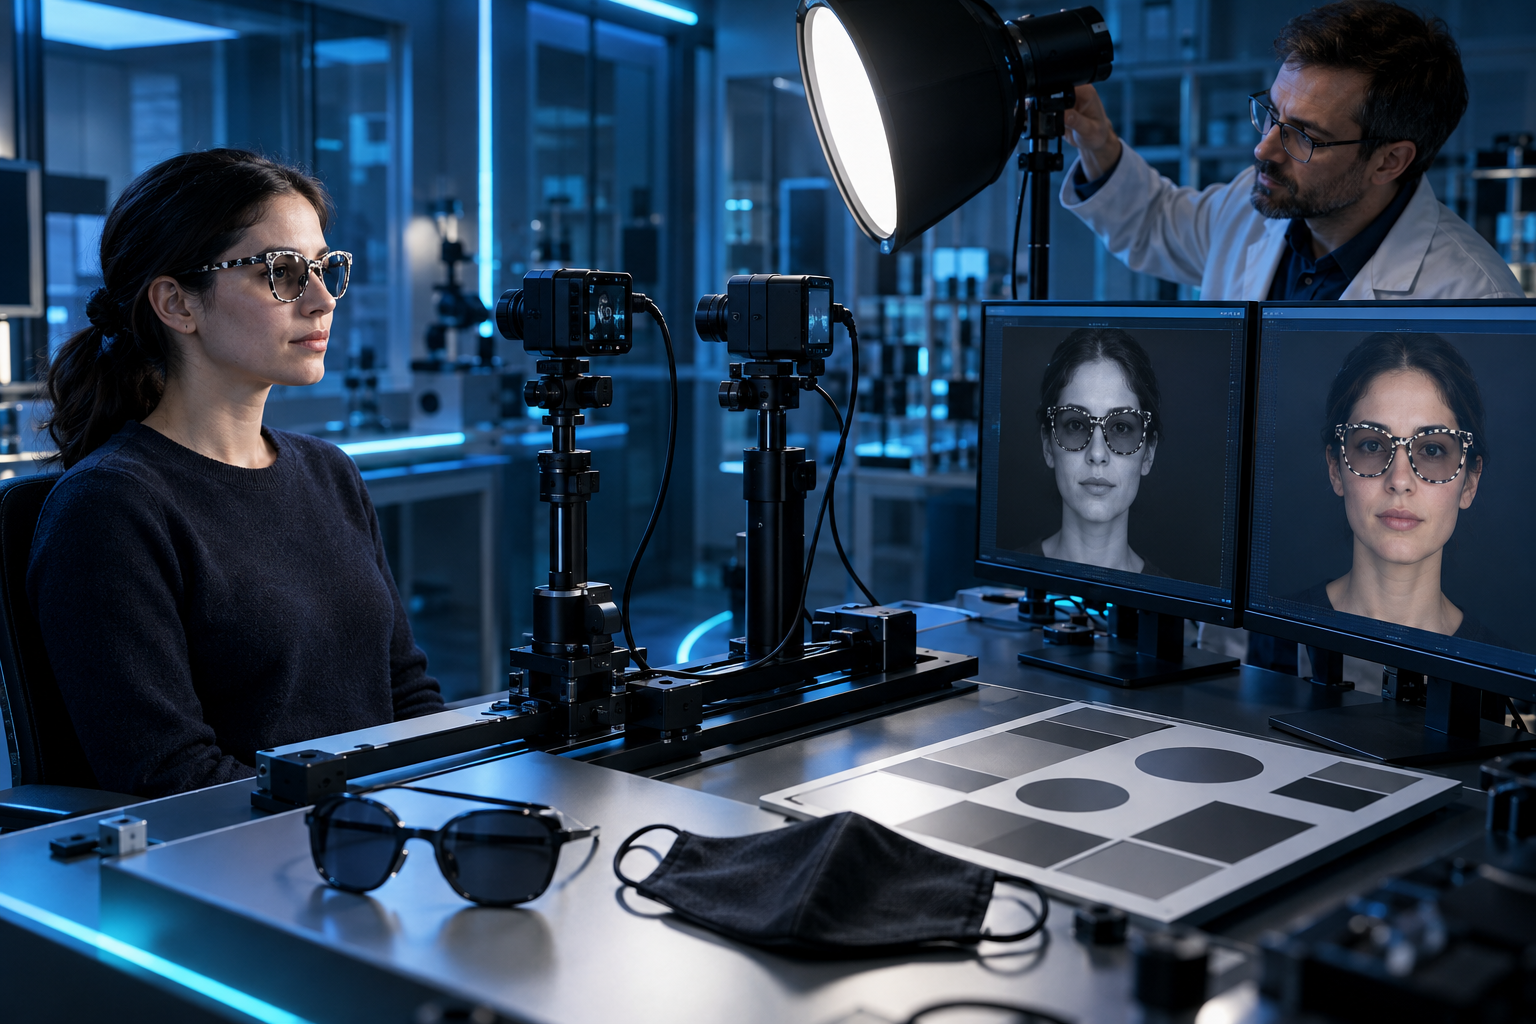
CV Dazzle och kontrastrikt smink. Konst- och designprojektet CV Dazzle utforskade hur frisyrer och smink kunde störa ansiktsdetektering. De tidiga utformningarna arbetade mot äldre detektorer, bland annat av typen Viola–Jones. Ett mönster som får en sådan detektor att missa ett ansikte behöver inte lura en modern djupinlärningsmodell. Projektet demonstrerar en möjlighet, inte ett allmängiltigt skydd.
Det finns också forskning om fysiska adversariella mönster: visuella förändringar som optimeras för att orsaka modellfel. I studien Accessorize to a Crime från 2016 visade forskare hur särskilt framtagna glasögonmönster kunde få utvalda ansiktsigenkänningssystem att felklassificera personer, även i fysiska försök. Resultatet visar en verklig sårbarhet, men inte att ett färdigt mönster fungerar mot valfri kamera eller en okänd, uppdaterad modell.
Krämer och solskydd. Det finns inte robust stöd för att en vanlig konsumentkräm generellt blockerar modern ansiktsigenkänning. Att en produkt förändrar hur huden ser ut i ultraviolett eller infrarött ljus räcker inte. Vanligt synligt ljus, nära infrarött och värmestrålning är olika saker. Ett imponerande demonstrationsfoto är inget oberoende funktionstest.
IR-reflekterande eller IR-blockerande glasögon. De kan påverka vissa kamerors bild av området kring ögonen. Effekten beror på materialets spektrala egenskaper, belysningen och sensorn. Ett system som huvudsakligen använder synligt ljus kan påverkas på ett annat sätt än en aktivt belyst IR-kamera. Underlaget för breda konsumentlöften om tillförlitligt skydd är begränsat; en träffsäkerhetssiffra från en enskild demonstration bör inte generaliseras.
Kepsar och vanliga solglasögon. De kan skugga eller dölja delar av ansiktet och därmed försämra bilden. Men effekten varierar med kameravinkeln och kan försvinna när personen vänder sig. Att göra en bild sämre är inte liktydigt med att göra identifiering omöjlig.
Masker. Att täcka näsa och mun tar bort information och kan öka felfrekvensen. Samtidigt kan system använda den synliga övre delen av ansiktet, och modeller kan tränas för maskerade ansikten. En mask kan därför försvåra utan att förhindra matchning. Vid identitetskontroller kan personen dessutom behöva visa ansiktet.
Den praktiska slutsatsen är dubbel. Fysiska förändringar kan fungera under bestämda förutsättningar, men inget av dessa tillbehör bör behandlas som en garanti för anonymitet. Och även när ansiktsmatchningen misslyckas kan kläder, gångmönster, telefonspår eller sällskap hjälpa en aktör att följa samma person. Misslyckad ansiktsigenkänning betyder inte automatiskt misslyckad övervakning.
Skyddet som faktiskt går att bygga
Det mest användbara skyddet består oftast av flera begränsade åtgärder, inte en mirakelprodukt. Börja med att formulera risken: vill du hindra obehörig åtkomst till mobilen, minska sökbarheten på nätet eller undvika att arbetsgivaren registrerar biometri? Åtgärderna blir olika.
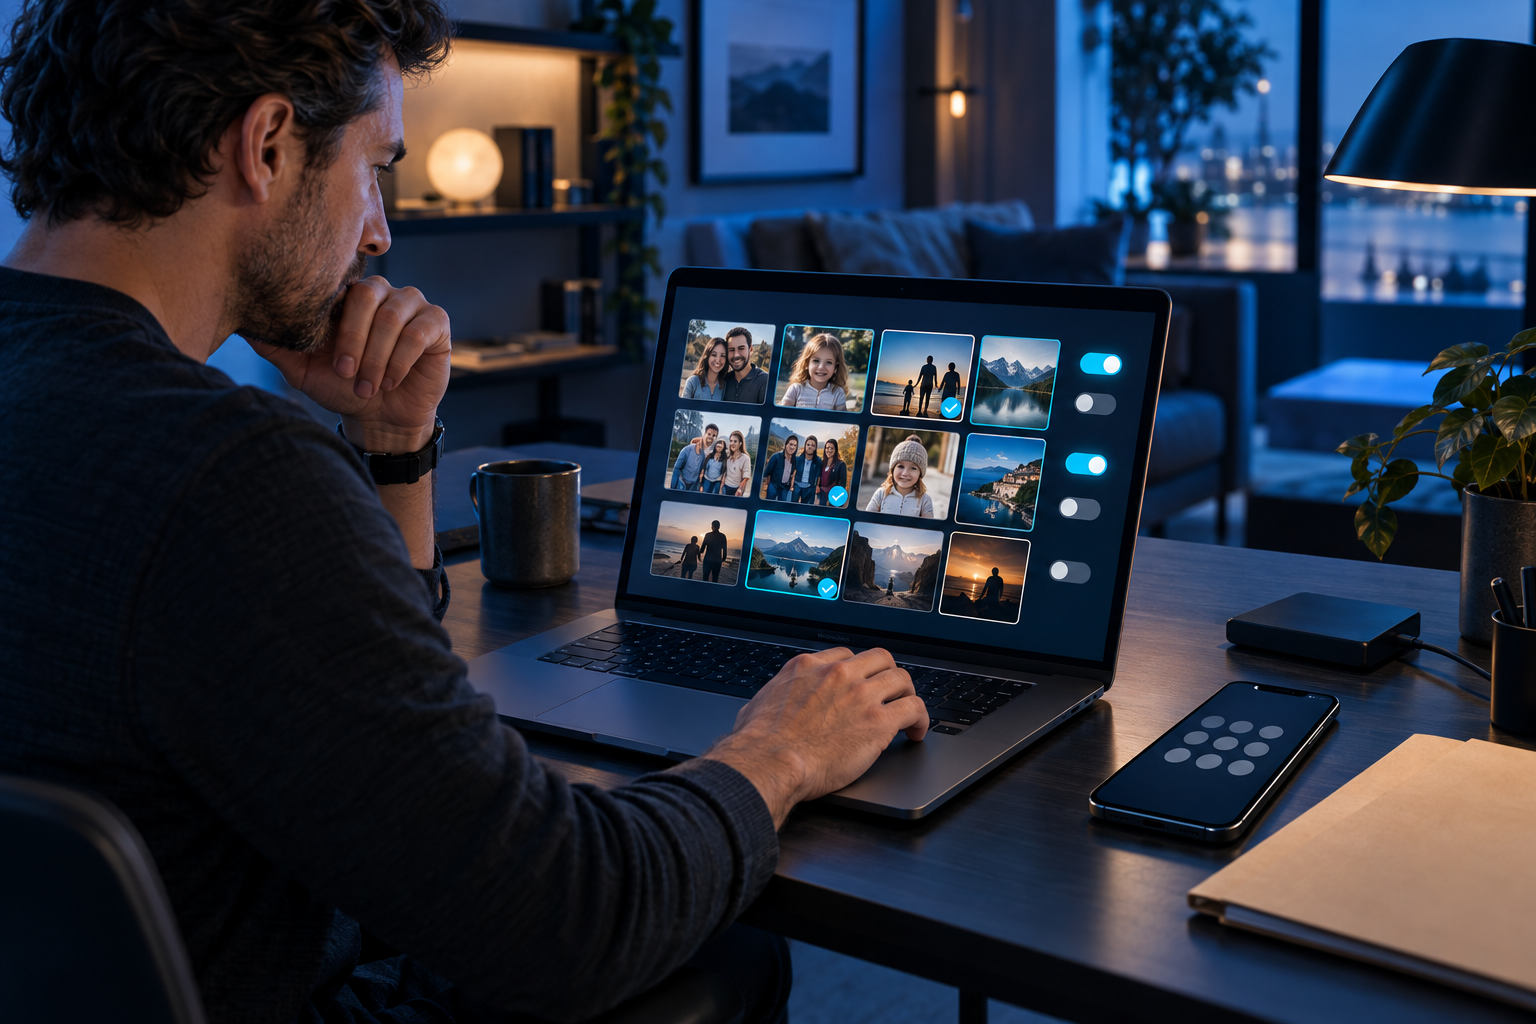
Granska mobilen och fotoapparna. Kontrollera om ansiktsgruppering sker lokalt eller i molnet, om grupper och namn synkroniseras och hur ansiktsdata raderas. Att stänga av en funktion behöver inte radera tidigare uppgifter. Behåll en stark skärmkod. Lär dig också telefonens officiella sätt att tillfälligt kräva kod i stället för biometri, om din hotbild motiverar det.
Minska onödig bildspridning. Begränsa offentliga album, granska taggningar och be vänner och arrangörer att fråga innan de publicerar identifierbara bilder. Använd olika profilbilder där du vill minska enkel sammanlänkning, men räkna inte med att olika bilder av samma ansikte stoppar ansiktssökning. Att ta bort platsmetadata kan skydda platsinformation; det gör inte själva ansiktet oigenkännligt.
Använd opt-out med öppna ögon. PimEyes erbjuder en process för att begära borttagning från sina sökresultat. Kontrollera aktuella instruktioner och vilken bild eller identifiering som efterfrågas. Borttagning från söktjänsten är inte samma sak som radering från ursprungswebbplatsen och hindrar inte nödvändigtvis andra aktörer från att indexera materialet. Lämna inte fler känsliga uppgifter än vad som behövs.
Begär insyn enligt GDPR. Om reglerna är tillämpliga kan du kontakta den personuppgiftsansvariga och fråga om dina bilder eller biometriska uppgifter behandlas, för vilka ändamål, varifrån de kommer, hur länge de sparas och vilka mottagare som får dem. Rätten till tillgång betyder inte alltid rätt att få ut hela algoritmen eller andra personers uppgifter.
Begär rättelse, radering eller invänd. Rättigheterna beror på behandlingen och är inte absoluta. Radering kan exempelvis begränsas av rättsliga skyldigheter. Invändningsrätten är relevant vid vissa rättsliga grunder. Har behandlingen grundats på samtycke kan det återkallas, utan att tidigare laglig behandling därmed blir olaglig i efterhand. Svar ska normalt lämnas inom en månad, med möjlighet till förlängning i vissa fall.
Dokumentera och klaga. Spara datum, skärmbilder och korrespondens. Vid misstänkta dataskyddsöverträdelser kan du klaga hos Integritetsskyddsmyndigheten, IMY. För behandling inom brottsbekämpningen gäller delvis andra rättigheter och begränsningar. Om en automatisk träff har lett till ett ingripande bör du också ifrågasätta själva beslutet och be att få veta vilken annan bevisning som finns.
Den enskildes handlingsutrymme har ändå en gräns. Ingen kan ensam kontrollera alla gruppbilder, kameror eller framtida modeller. Därför måste ansvaret ligga också hos dem som bygger och köper systemen: samla in mindre, verifiera hellre än att identifiera när det räcker, begränsa lagring och erbjud fungerande alternativ där det är möjligt.
Ansiktet är en märklig legitimation. Det är synligt nästan hela tiden men svårt att byta när det missbrukas. Teknikens viktigaste gräns bör därför inte dras vid vad som går att känna igen, utan vid när någon har rätt att göra det.
Källor
- Patrick Grother, Mei Ngan och Kayee Hanaoka, NIST, Face Recognition Vendor Test (FRVT) Part 3: Demographic Effects (2019)
- Europaparlamentet och Europeiska unionens råd, Europaparlamentets och rådets förordning (EU) 2024/1689 (2024)
- Europaparlamentet och Europeiska unionens råd, Europaparlamentets och rådets förordning (EU) 2016/679 (2016)
- Sveriges riksdag, Brottsdatalag (2018:1177) (2018)
- Federal Trade Commission, Rite Aid Banned from Using AI Facial Recognition Under FTC Order After FTC Says Retailer Deployed Technology without Reasonable Safeguards (2023)
- Mahmood Sharif, Sruti Bhagavatula, Lujo Bauer och Michael K. Reiter, Accessorize to a Crime: Real and Stealthy Attacks on State-of-the-Art Face Recognition (2016)
- Adam Harvey, CV Dazzle (2010–)
- Apple, Apple Platform Security, Face ID and Touch ID security
Ställ frågor om "Ditt ansikte är en nyckel – men vem håller i låset?". Svaren bygger på tidningens egna artiklar.